Корпоративная IT-система редко остается неизменной на протяжении нескольких лет. Компания растет, появляются новые подразделения и пользователи, меняются бизнес-процессы, подключаются внешние сервисы и интеграции. То, что хорошо работало несколько лет назад, постепенно начинает ограничивать развитие бизнеса.
Система становится медленнее, новые функции внедряются дольше, разработчики тратят все больше времени на исправление старых проблем, а любое существенное изменение сопровождается риском нарушить уже работающие процессы.
В такой ситуации у бизнеса обычно есть три варианта: продолжать дорабатывать существующую систему, провести ее модернизацию или полностью заменить программное обеспечение.
Но прежде чем принимать решение, важно понять, в каком состоянии находится IT-система на самом деле. Для этого проводится IT-аудит.
Что такое IT-аудит
IT-аудит – это комплексная проверка информационной системы и связанной с ней IT-инфраструктуры. Его задача – оценить текущее состояние программного обеспечения, выявить технические и архитектурные проблемы, определить риски и подготовить рекомендации по дальнейшему развитию.
В отличие от обычной диагностики, аудит IT-системы рассматривает не только технические характеристики. Важно понять, насколько программное обеспечение соответствует задачам бизнеса.
Например, система может работать стабильно, но при этом добавление нового бизнес-процесса занимает несколько месяцев, подключение новой интеграции требует значительных доработок, а сотрудники регулярно переносят данные между несколькими программами вручную.
В этом случае проблема уже не только в отдельных технических ошибках. Существующая архитектура перестала соответствовать бизнесу.
Поэтому хороший технический аудит отвечает на три вопроса: что происходит с системой, почему возникают проблемы и что необходимо изменить.
Когда нужен аудит IT-системы
Чаще всего IT-аудит проводят перед масштабной модернизацией или разработкой новой системы. Это позволяет не принимать дорогостоящие решения на основании предположений.
Поводом для аудита могут стать:
- рост количества пользователей и объема данных;
- снижение производительности системы;
- увеличение стоимости разработки новых функций;
- большое количество ошибок после обновлений;
- накопившийся технический долг;
- устаревшие технологии;
- сложности с интеграциями;
- большое количество ручных операций;
- необходимость объединить несколько информационных систем;
- планы по масштабированию бизнеса или открытию новых филиалов.
Еще один распространенный сценарий — система перестает соответствовать изменившимся бизнес-процессам. Компания развивается, а программное обеспечение продолжает работать по логике, которая была заложена несколько лет назад.
В результате сотрудники начинают использовать дополнительные таблицы, локальные программы и ручные операции. Это сигнал о том, что IT-система нуждается как минимум в комплексной оценке.
Что проверяют во время IT-аудита
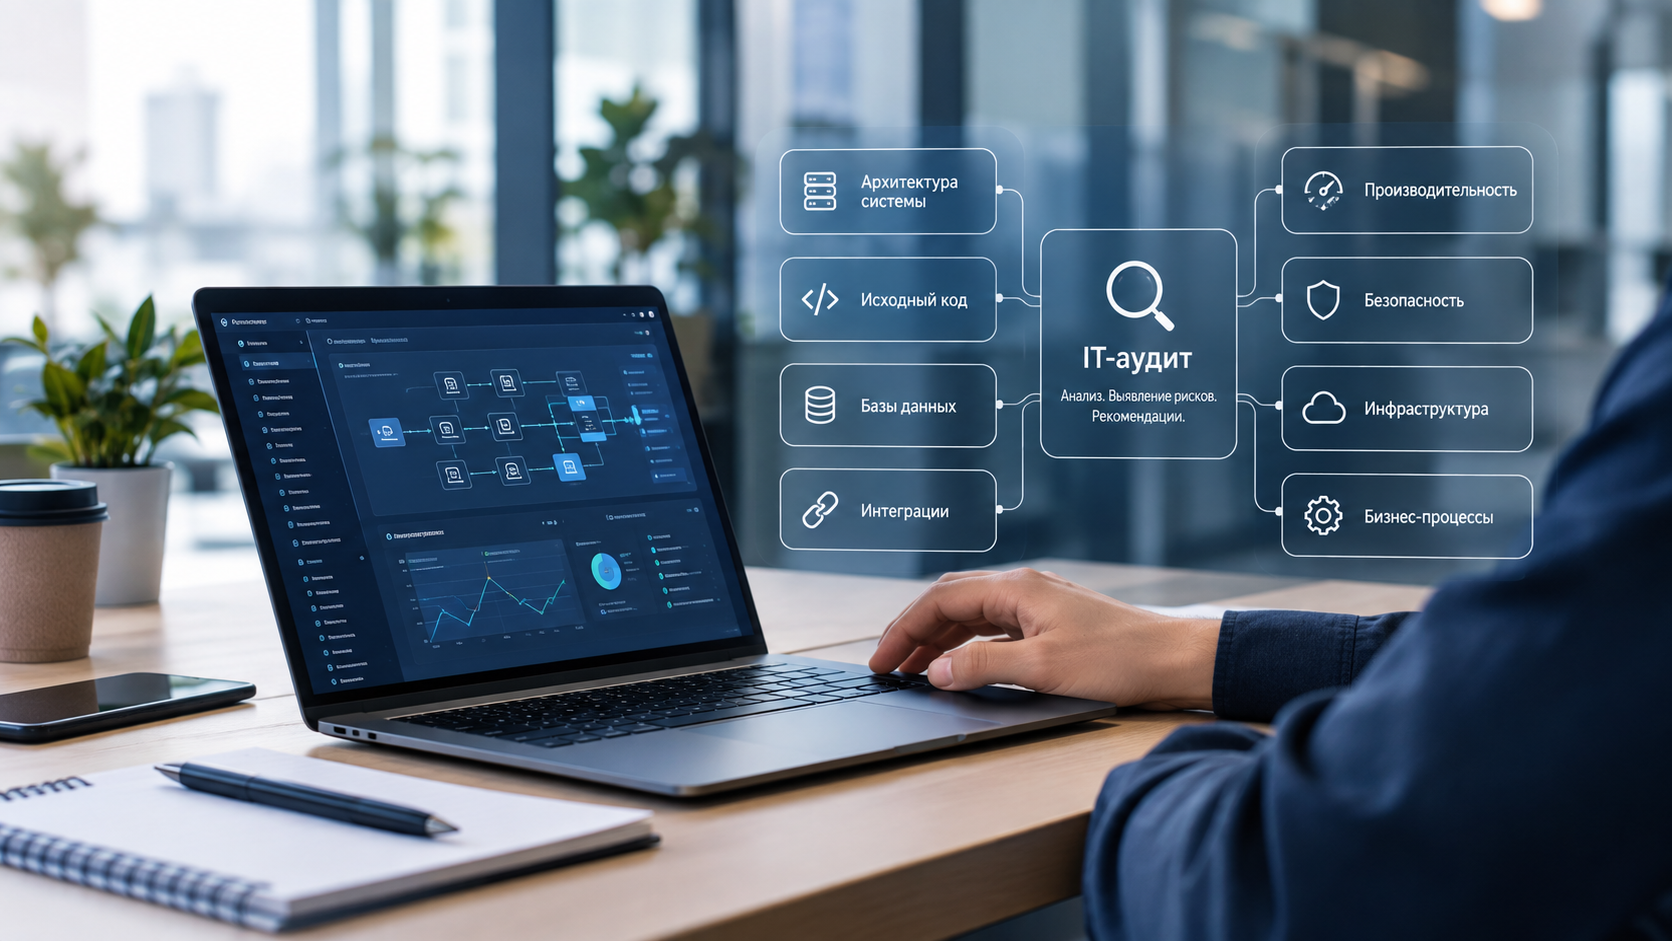
Полноценный аудит корпоративной системы включает несколько направлений. Их набор зависит от конкретного проекта, но обычно специалисты оценивают архитектуру, программный код, базы данных, интеграции, инфраструктуру, безопасность, производительность и процессы разработки.
1. Архитектура системы
Архитектурный аудит показывает, насколько текущая структура системы соответствует масштабу и задачам бизнеса.
Специалисты анализируют основные компоненты приложения, связи между ними, базы данных, сервисы и внешние зависимости.
Особое внимание уделяется связанности компонентов. Если изменение одного модуля постоянно приводит к проблемам в других частях системы, это может говорить о неудачной архитектуре или накопившемся техническом долге.
Также оценивается возможность масштабирования. Если компания планирует увеличить количество пользователей в несколько раз, открыть новые филиалы или подключить дополнительные сервисы, архитектура должна позволять это сделать без полной перестройки системы.
По результатам аудита можно определить, достаточно ли оптимизировать существующую архитектуру или необходима более серьезная модернизация.
2. Исходный код и технический долг
Аудит программного обеспечения включает анализ исходного кода и выявление участков, которые создают риски для дальнейшего развития.
Проверяются дублирование логики, сложные зависимости между модулями, устаревшие библиотеки и технологии, недостаток автоматических тестов и другие проблемы.
Особое внимание уделяется техническому долгу. Подробнее о том, что такое технический долг мы уже разбирали в статье.
Технический долг появляется, когда быстрые решения, принятые на ранних этапах разработки, со временем усложняют дальнейшее развитие продукта. Пока система небольшая, такие решения могут практически не влиять на работу. Но по мере роста проекта стоимость изменений увеличивается.
При этом наличие технического долга не означает, что систему обязательно нужно переписывать с нуля. Важно определить, какие проблемы действительно влияют на бизнес и требуют приоритетного решения.
3. База данных
По мере развития компании растет объем данных и количество операций. Поэтому во время аудита проверяется структура базы данных, связи между сущностями, индексы и сложные запросы.
Также оценивается качество данных.
В корпоративных системах одна и та же информация может храниться в нескольких программах. Например, данные о клиенте находятся одновременно в CRM, ERP и отдельных таблицах сотрудников. Если данные не синхронизированы, появляются ошибки и противоречия.
Такие проблемы особенно заметны при создании аналитики, интеграции информационных систем и внедрении ИИ-инструментов.
4. Интеграции
Современная корпоративная система обычно связана с десятками внешних сервисов: CRM, ERP, бухгалтерскими системами, платежными сервисами, электронным документооборотом и другими платформами.
Во время IT-аудита необходимо определить, какие интеграции существуют, какие данные между ними передаются и насколько надежно организован обмен информацией.
Также оцениваются зависимости от внешних сервисов. Если отказ одной интеграции останавливает критичный бизнес-процесс, это является существенным риском.
Отдельно проверяется, насколько легко подключать новые системы. Если каждая новая интеграция требует большого количества ручной разработки, это может свидетельствовать об архитектурных ограничениях.
5. Производительность и масштабируемость
Проблемы с производительностью часто появляются постепенно. Сначала пользователи замечают небольшие задержки, затем отдельные операции начинают занимать больше времени, а при росте нагрузки система может стать нестабильной.
Причина не всегда заключается в недостаточной мощности серверов. Проблемы могут быть связаны с архитектурой приложения, базой данных или неэффективным выполнением операций.
Поэтому при техническом аудите анализируют не только инфраструктуру, но и то, как система работает под нагрузкой.
Важно оценивать не только текущую производительность, но и готовность системы к будущему росту.
6. Информационная безопасность
В рамках аудита информационной системы проверяются механизмы авторизации и аутентификации, управление доступами, права пользователей, хранение данных и внешние подключения.
Например, сотруднику отдела продаж необходим доступ к информации о клиентах, но не обязательно нужен доступ к финансовой или кадровой информации.
Также важно понимать, можно ли отследить действия пользователей и изменения данных. Это особенно актуально для систем, которые работают с финансовой информацией и другими критичными данными.
7. IT-инфраструктура
Даже качественное приложение может работать нестабильно, если инфраструктура не соответствует его требованиям.
Поэтому технический аудит может включать проверку серверов, облачных ресурсов, сетевой инфраструктуры, резервного копирования, мониторинга и механизмов восстановления.
Отдельно оцениваются точки отказа. Если выход из строя одного компонента приводит к остановке критичного процесса, компания должна понимать этот риск и иметь план его устранения.
8. Соответствие системы бизнес-процессам
Это одна из самых важных частей аудита.
IT-система существует для поддержки бизнеса, поэтому ее нельзя оценивать только по качеству кода или производительности. Необходимо понять, насколько она соответствует реальным процессам компании.
Например, если сотрудники выгружают данные из CRM, обрабатывают их в Excel, а затем вручную загружают в другую систему, это может говорить о недостаточной автоматизации или проблемах интеграции.
Если для подготовки управленческого отчета приходится объединять информацию из нескольких источников вручную, существующая система также не полностью выполняет свою задачу.
Поэтому IT-аудит должен учитывать не только то, как система устроена, но и то, как сотрудники используют ее в ежедневной работе.
Что делать после IT-аудита
Главный результат аудита - не список найденных ошибок, а понятный план дальнейших действий.
После проверки можно определить, какие проблемы являются критичными, какие требуют решения в ближайшее время, а какие можно оставить на более поздний этап.
В зависимости от результатов возможны три основных сценария.
Первый — точечная оптимизация. Если основные проблемы локализованы, достаточно изменить отдельные компоненты системы.
Второй — поэтапная модернизация. Система сохраняется, но ее архитектура, интеграции, база данных или отдельные модули постепенно обновляются.
Третий — разработка новой системы. Такой вариант может быть оправдан, если существующая архитектура серьезно ограничивает развитие, а стоимость ее дальнейшей модернизации сопоставима или выше стоимости новой разработки.
Именно поэтому перед масштабным проектом важно сначала провести аудит.
Модернизация или полная замена?
Устаревшая технология сама по себе еще не является причиной полностью переписывать систему.
Если компонент стабильно работает и практически не меняется, его замена может не иметь высокого приоритета.
С другой стороны, если устаревшая архитектура постоянно увеличивает стоимость разработки, препятствует масштабированию и становится источником ошибок, дальнейшая эксплуатация может оказаться экономически невыгодной.
Поэтому решение должно приниматься с учетом не только технического состояния, но и стоимости изменений, бизнес-рисков и планов компании.
В некоторых проектах оптимальным решением становится постепенная модернизация. Например, можно заменить наиболее проблемный компонент, обновить интеграционный слой и постепенно перенести функциональность на новую архитектуру.
Такой подход позволяет развивать систему без одномоментной остановки бизнеса.
Как проходит технический аудит
Обычно IT-аудит начинается со сбора информации о системе. Специалисты изучают документацию, архитектуру, бизнес-процессы, используемые технологии и интеграции.
Затем проводится технический анализ: проверяется исходный код, база данных, инфраструктура, производительность и безопасность. Параллельно специалисты изучают реальные сценарии работы пользователей. Это позволяет выявить проблемы, которые не всегда отражены в технической документации.
После завершения анализа все результаты систематизируются. Для каждой проблемы определяется ее влияние на бизнес, приоритет и возможный способ решения.
На основании этого формируется план модернизации.
Что дает IT-аудит бизнесу
Главное преимущество аудита - возможность принимать решения о развитии IT-системы на основании объективной информации.
Компания получает понимание:
- в каком состоянии находится существующая система;
- какие проблемы ограничивают ее развитие;
- где накопился критичный технический долг;
- насколько система готова к масштабированию;
- какие компоненты требуют модернизации;
- какие риски существуют для бизнеса;
- что выгоднее — модернизировать систему или создать новую.
Это особенно важно перед крупными инвестициями в разработку.
Без предварительного аудита компания рискует начать дорогостоящую модернизацию, не определив реальные причины проблем. В результате часть бюджета может уйти на изменения, которые не дают заметного бизнес-эффекта.
IT-аудит позволяет сначала сформировать целостную картину, а уже затем определить технологическую стратегию.
Заключение
IT-аудит – это не просто проверка программного кода и поиск технических ошибок. Это комплексная оценка корпоративной IT-системы, которая помогает понять ее реальные возможности и ограничения.
В рамках аудита анализируются архитектура, исходный код, технический долг, базы данных, интеграции, производительность, инфраструктура, безопасность и соответствие системы бизнес-процессам.
По итогам компания получает основу для принятия решения: продолжать развитие существующего решения, провести поэтапную модернизацию или разработать новую систему.
Для бизнеса такой подход позволяет снизить технические и финансовые риски и направить ресурсы на те изменения, которые действительно влияют на эффективность компании.
ИТ-компания «Андагар» проводит аудит корпоративных IT-систем и помогает определить оптимальный сценарий их дальнейшего развития — от точечной оптимизации отдельных компонентов до комплексной модернизации или разработки новой системы.